
Parte tutto da un messaggio che sembra normale. Un amico, una collega, un parente ti scrive su WhatsApp con quel tono confidenziale che usiamo tutti: “Posso chiederti un favore?”. Poi arriva la richiesta: un bonifico da anticipare, giusto per un giorno, “perché ho sforato il limite e non mi parte il pagamento”. Peccato che dall’altra parte non ci sia la persona che conosci. Ecco cosa sta succedendo in Italia in queste settimane e come smascherare il raggiro prima di aprire il portafoglio.
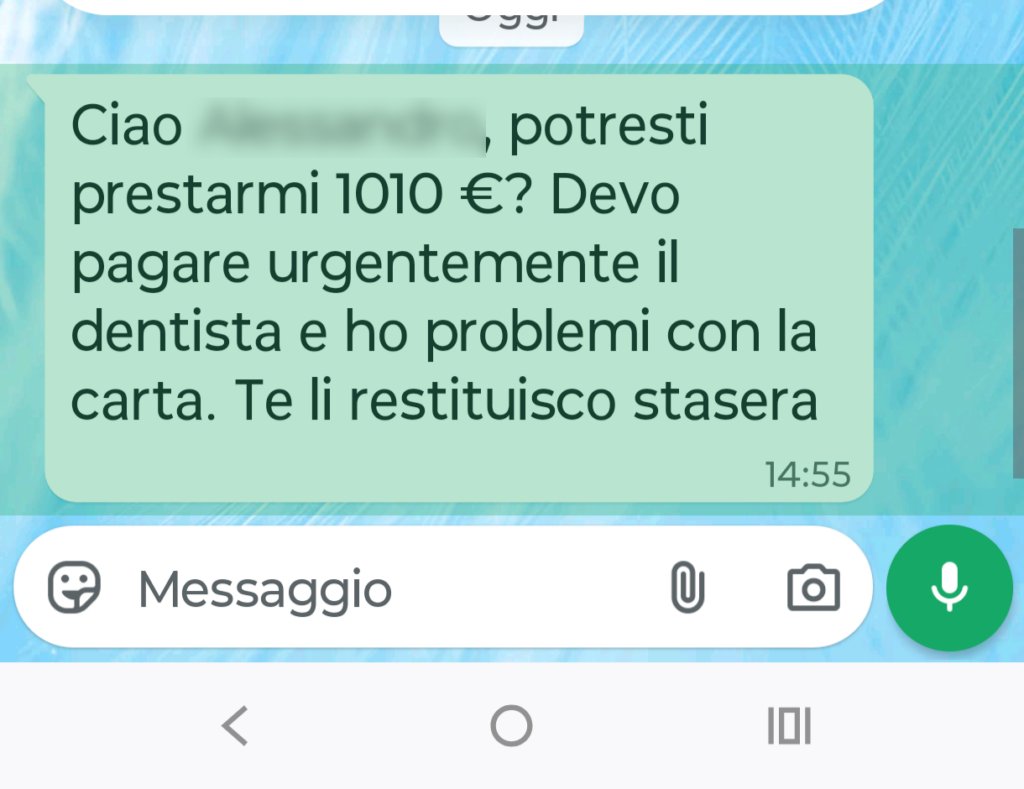
Credits photo: Cert-AGID
Cosa sta succedendo
Sta girando una nuova ondata di truffe su WhatsApp e la Polizia Postale ha già lanciato l’allarme. Il meccanismo è semplice: qualcuno ruba l’account di una persona vera, poi scrive ai suoi contatti chiedendo soldi con la scusa di un’emergenza. Niente link strani, niente email sospette. Il messaggio arriva da un numero che avete in rubrica, magari dentro una chat che avete già aperto mille volte. Per questo funziona così bene.
Secondo le segnalazioni raccolte da redazioni e forze dell’ordine, tra cui la Questura di Asti, i casi sarebbero già migliaia in tutta Italia, con un filone concentrato sugli utenti iPhone. E qui la cosa si fa tecnica, ma ci arriviamo tra poco.
Come funziona la truffa, passo dopo passo
1. L’aggancio
“Posso chiederti un favore?”, oppure “Mi faresti un favore enorme?”. Il messaggio è banale apposta. Il truffatore ha rubato l’account, avvia una chat normalissima e aspetta la risposta. Se qualcuno prova a chiedere “scusa, ma sei davvero tu?”, la risposta è ovviamente “sì, sono io”. E in alcuni casi chi fa domande riceve pure risposte automatiche che sembrano confermare la storia.
2. La richiesta di soldi
Ecco la scusa classica: “Ho sforato il limite e non mi fa partire un bonifico da 566 euro. Riusciresti ad anticiparlo tu istantaneo? Domani te li ridò subito, promesso”.
La cifra è specifica di proposito. 566 euro, non “una roba tipo 500”. Così sembra una bolletta, una rata, un acquisto reale da sistemare in fretta. In altre versioni si chiede la ricarica di una Postepay o di un’altra carta prepagata. E l’urgenza del bonifico istantaneo serve proprio a toglierti il tempo di pensare.
La pressione è tanta. ti spingono ad agire subito, così non avete il tempo di verificare chi c’è davvero dall’altra parte.
3. Il pagamento e la ricevuta
Accetti? Bene, per loro. Il falso amico manda subito gli estremi bancari, con una causale tipo “saldo del debito”, e ti chiede lo screenshot della ricevuta appena hai pagato.
E qui c’è il dettaglio che dovrebbe farti sobbalzare dalla sedia: l’intestatario del conto non è il tuo contatto. È un prestanome o un complice. Se fai caso solo a questo, ti salvi nella maggior parte dei casi.
Perché funziona: la storia degli attacchi “zero-click”
Ti starai chiedendo: ma come fanno a scrivere dal suo account? Non è il solito phishing, quello con il link malevolo e la pagina fake dove inserire la password. Qui non serve che la vittima clicchi nulla.
In diversi casi i criminali sfruttano vulnerabilità ancora aperte su versioni non aggiornate di iOS e di WhatsApp per iPhone. Si chiamano attacchi “zero-click”: l’infezione avviene senza che la vittima faccia assolutamente niente. Una volta dentro, il giochetto è quello che abbiamo visto: messaggi ai contatti, finti problemi con la banca o emergenze familiari, e soldi che partono.
Le segnalazioni parlano soprattutto di iPhone dai modelli 8 al 14 fermi a versioni vecchie di iOS. Il bello è che il meccanismo punta dritto alla fiducia. Vedi un contatto vero, una chat vera. Non c’è niente di strano, finché non è troppo tardi.
I campanelli d’allarme, in pratica
Riassumiamo, giusto per averli tutti insieme:
– Soldi con urgenza e promessa di restituzione subito. È la classica pressione emotiva.
– L’intestatario del conto non coincide con chi ti scrive. È il segnale più forte in assoluto.
– Ti chiedono lo screenshot della ricevuta. Serve a rendere tutto più difficile da recuperare.
– Se interrompi la chat per telefonare, i truffatori non mollano: fingono di aver richiamato, dicono che non si sente e ti spingono a continuare a messaggiare.
– Un dispositivo sconosciuto tra i “Dispositivi collegati” di WhatsApp. È lì che si vede se qualcuno è entrato.
Se pensi di essere stato compromesso, fai questo
1. Non perdete tempo. Se qualcuno ti dice che ha ricevuto richieste di denaro a tuo nome, muoviti subito
2. Chiedi ai contatti di salvarti le prove. I truffatori cancellano i messaggi con “Elimina per me”, quindi chi li ha ricevuti è l’unico che può documentarli. Da questo punto di vista la collaborazione di amici e colleghi è essenziale
3. Controllate i “Dispositivi collegati” e disconnetti tutto quello che non riconosci. Se vedi un computer o uno smartphone che non è tuo, è probabilmente l’accesso non autorizzato. Attenzione però: l’assenza di dispositivi sconosciuti non esclude una compromissione, perché attacchi di questo tipo possono passare inosservati
4. Avvisa amici e familiari, di persona o con una telefonata o un SMS, così ignorano eventuali altre richieste
5. Mai condividere PIN o credenziali con nessuno. Nemmeno con chi dice di essere il supporto tecnico
6. Backup delle chat, disinstallare e riscaricare WhatsApp, e poi aggiorna iOS da Impostazioni, Generali, Aggiornamento software
7. Se hai già pagato, non c’è molto da girarci attorno: denuncia alla Polizia Postale e chiamata alla banca. Per i bonifici istantanei recuperare i soldi è molto difficile.
Come proteggersi prima che succeda
– Aggiorna sempre iOS e WhatsApp. I casi noti riguardano quasi solo dispositivi fermi a versioni vecchie
– Attiva la verifica in due passaggi di WhatsApp
– Non cliccare link esterni ricevuti in chat, nemmeno se te li manda tua madre
– Prima di inviare soldi a chiunque, chiamalo a voce sul numero di sempre, non su WhatsApp
– Diffida sempre dall’urgenza. Chi ti chiede un bonifico istantaneo con la scusa del limite superato vuole che non pensi
– Controlla che l’intestatario dell’Iban sia davvero la persona che credi.
La nostra analisi
Questo caso conferma una cosa che vediamo succedere sempre. L’efficacia di un attacco non sta nella sua sofisticazione tecnica, ma in quello che il messaggio ti fa credere. Qui la “prova sociale” è la chat stessa. Il messaggio parte da un account vero, dentro una conversazione vera, con un tono che non lascia spazio al dubbio emotivo. Funziona come con i falsi solleciti costruiti su dati personali veri: un dettaglio giusto e la richiesta più illegittima sembra autentica.
Sul piano tecnico, l’ipotesi degli attacchi zero-click su iOS e WhatsApp non aggiornati è plausibile e coerente con le segnalazioni. Però attenzione: le fonti non ci dicono con certezza quale vulnerabilità specifica sia sfruttata in ogni singolo caso, e alcune compromissioni potrebbero arrivare da altre strade, tipo il furto di credenziali o il semplice spoofing. Come già successo in altri episodi, l’identità digitale di un mittente va trattata con cautela, perché un contatto che sembra autentico non attribuisce nulla di per sé. Resta però il dato operativo: nelle segnalazioni sono sovrarappresentate le vittime con dispositivi non aggiornati.
Un dettaglio che ci ha colpito: la funzione “Elimina per me” viene usata dagli attaccanti per cancellare le prove. Il che rende la collaborazione dei contatti che hanno ricevuto i messaggi l’unica via per ricostruire cosa è successo. E sul fronte prevenzione, controllare i dispositivi collegati e attivare la verifica in due passaggi resta il presidio più efficace.
Ultima cosa, e ci interessa perché la vediamo in tanti casi: quando la truffa impersonifica un dipendente o un collega, come nel caso segnalato in provincia di Cuneese, i danni non li prende solo il singolo. Ci rimette la reputazione e ci rimettono i processi interni. Procedure chiare per le richieste di denaro e formazione sul riconoscimento dell’ingegneria sociale non sono un lusso. La sicurezza non si misura solo da quanto è difficile violare un sistema, ma da quanto velocemente riconosci una minaccia e ne limiti i danni.